



Hackers invadem geladeiras de supermercados e elevam temperaturas na Europa
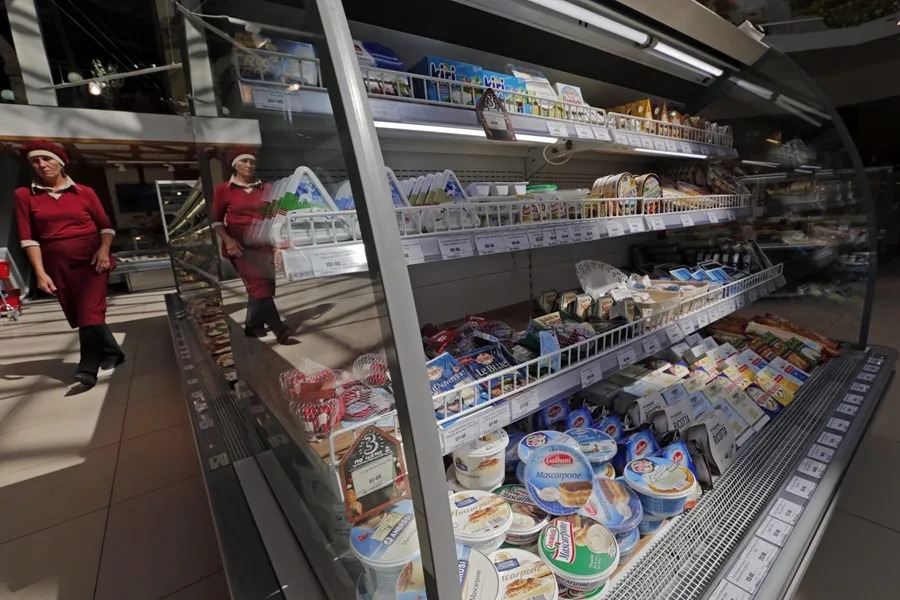
Uma série de ataques cibernéticos atingiu sistemas de refrigeração de estabelecimentos comerciais em pelo menos cinco países europeus nesta segunda-feira (2). Bélgica, Luxemburgo, Suécia, Irlanda e Holanda registraram invasões remotas que desregularam equipamentos de conservação. A ação criminosa colocou em risco a segurança alimentar, forçando o descarte de mercadorias e a retirada preventiva de produtos das prateleiras em dezenas de lojas.
Como os invasores conseguiram controlar os equipamentos de refrigeração?
Os criminosos utilizaram a internet para acessar sistemas de refrigeração que estavam conectados à rede. O método identificado foi semelhante em vários países: os invasores exploraram falhas de segurança digital para manipular o funcionamento dos aparelhos remotamente. Em muitos casos, como ocorreu na Holanda, a invasão foi facilitada porque as empresas utilizavam senhas padrão de fábrica e mantinham os equipamentos em redes sem a proteção adequada. Uma vez dentro do sistema, os hackers elevaram as temperaturas ou acionaram o modo de descongelamento, desativando os compressores que mantêm o frio necessário.
Quais foram os principais impactos causados nos supermercados europeus?
O impacto imediato foi o comprometimento da conservação dos alimentos. Na Suécia, alguns equipamentos chegaram a registrar 50 graus Celsius, uma temperatura altíssima que destrói qualquer produto perecível. Na Bélgica, dezenas de unidades das redes Delhaize e Carrefour foram atingidas, forçando comerciantes a descartar mercadorias ou transferi-las às pressas para caminhões frigoríficos. Na Irlanda, 13 lojas retiraram todos os itens refrigerados e congelados de venda por precaução. Embora o prejuízo financeiro total ainda não tenha sido calculado, estima-se que as perdas com descarte de estoque e interrupção das operações sejam milionárias.
Existe relação entre estes ataques e episódios anteriores na França?
A nova onda de incidentes ocorre apenas três semanas após um ataque massivo na França, onde centenas de supermercados enfrentaram o mesmo problema. Naquela ocasião, redes como Intermarché e Leclerc tiveram refrigeradores manipulados que também chegaram aos 50 graus por várias horas, gerando perda total de alimentos e até princípios de incêndio. Embora as características operacionais sejam muito parecidas, as autoridades ainda investigam se todos esses episódios fazem parte de uma única operação coordenada por um grupo específico ou se são incidentes independentes que aproveitam as mesmas vulnerabilidades técnicas.
Quais medidas de segurança poderiam ter evitado as invasões nos sistemas?
Especialistas e empresas do setor, como a Danfoss na Holanda, apontam que as invasões poderiam ter sido evitadas com práticas básicas de segurança digital. A principal recomendação é que sistemas industriais e comerciais desse tipo nunca utilizem senhas padrão, que são facilmente descobertas por hackers. Além disso, é fundamental que esses equipamentos não fiquem expostos diretamente na internet pública, mas sim protegidos por redes privadas seguras (VPNs) ou desconectados totalmente da rede externa. O alerta para a atualização desses protocolos já havia sido feito semanas antes, mas muitos estabelecimentos não implementaram as travas a tempo.
Conteúdo produzido a partir de informações apuradas pela equipe de repórteres da Gazeta do Povo. Para acessar a informação na íntegra e se aprofundar sobre o tema leia a reportagem abaixo.